


Tag Archives: privacy
Videosorveglianza in azienda: sicurezza e privacy

Nel corso degli ultimi anni l’installazione d’impianti di videosorveglianza nell’ambito delle aziende ha avuto una notevole diffusione, dando vita ad un problema piuttosto spinoso: come coniugare diritti dei lavoratori, privacy ed esigenze di sicurezza delle aziende?
La questione vede contrapposti, da un lato, l’art. 4 dello Statuto dei Lavoratori (espressamente richiamato dal Garante della Privacy nel provvedimento in materia di videosorveglianza del 8 aprile 2010) che sancisce, a tutela della dignità dei dipendenti, il divieto assoluto ed inderogabile di utilizzare impianti audiovisivi o altre apparecchiature per finalità di controllo a distanza dell’attività dei lavoratori.
L’operatività del divieto è basata sul presupposto che (i) il controllo a distanza sia effettuato a mezzo di un impianto audiovisivo o di qualsiasi altro tipo di apparecchiatura che consenta di effettuare controlli lesivi della dignità della persona e (ii) il controllo a distanza riguardi direttamente o indirettamente l’attività dei lavoratori, vale a dire ogni contegno del lavoratore, anche se illecito.
Il divieto opera anche qualora il controllo sia di mera natura temporanea, in quanto la brevità della sorveglianza realizza pur sempre un’indebita ingerenza nella privacy del lavoratore e può condizionarne l’attività produttiva.
Secondo la Corte di Cassazione, poi, la condotta illecita del datore di lavoro sussiste anche qualora le telecamere installate non siano funzionanti ovvero nel caso in cui il controllo a distanza sia discontinuo perché gli impianti sono installati in locali ove i lavoratori si recano saltuariamente.
Alla tutela dei diritti dei lavoratori si contrappone, dall’altro lato, l’esigenza di sicurezza delle aziende.
Al riguardo, il secondo comma dell’art. 4 dello Statuto dei Lavoratori consente l’uso di apparecchiature di controllo a distanza, purché giustificato da esigenze organizzative, produttive e di sicurezza del lavoro (c.d. controllo preterintenzionale).
In tal caso, infatti, il controllo dei dipendenti è solo incidentale o potenziale, essendo rivolto allo scopo di realizzare ulteriori e diverse esigenze aziendali.
Per essere legittima, l’installazione dell’impianto dovrà rispettare particolari garanzie procedurali, quali il previo accordo con le Rappresentanze Sindacali Aziendali esistenti o, in difetto di accordo, l’autorizzazione del Servizio Ispettivo della Direzione Provinciale del Lavoro.
Nell’ambito di tale quadro normativo si inserisce una recente sentenza della Corte di Cassazione (Cass. pen. sez. III, 17 aprile 2012, n. 22611), secondo cui “non costituisce violazione dell’art. 4 legge n. 300/70 la condotta del datore di lavoro che installa un sistema di videosorveglianza, che prevede anche telecamere inquadranti direttamente postazioni di lavoro fisse occupate da dipendenti, allorché egli acquisisca l’assenso di tutti i lavoratori attraverso la sottoscrizione da parte loro di un documento esplicito”.
Infatti, “se è vero che la disposizione di cui all’art 4 intende tutelare i lavoratori contro forme subdole di controllo della loro attività da parte del datore di lavoro e che tale rischio viene escluso in presenza di un consenso di organismi di categoria rappresentativi, a fortiori, tale consenso deve essere considerato validamente prestato quando promani proprio da tutti i dipendenti”.
Tale pronuncia rappresenta un’importante svolta sotto il profilo della semplificazione degli adempimenti privacy di cui sono gravate le aziende nell’attuale panorama.
Sempre sulla scorta dell’esigenza di una maggior semplificazione, il Ministero del Lavoro, con nota n. 7162 del 16 aprile 2012, ha introdotto una procedura semplificata per l’istallazione degli impianti di videosorveglianza quando questa riguardi determinate attività economiche (ricevitorie, tabaccherie, oreficerie, farmacie, edicole, distributori di carburante, etc.).
Più precisamente, in tali casi, la procedura di installazione degli impianti potrà essere autorizzata dalla DPL senza il preventivo accertamento tecnico da parte degli organi di vigilanza.
L’autorizzazione farà, dunque, riferimento esclusivamente alla documentazione prodotta dal datore di lavoro a corredo della domanda di autorizzazione (caratteristiche tecniche dell’impianto, planimetria dei locali, posizione delle telecamere etc.).
La tendenza, dunque, rispetto al passato, sembra quella di una maggior attenzione delle esigenze aziendali, seppur nel rispetto dei diritti dei lavoratori.
Fonte: di Alessandra Fabbri
Ai navigatori del Web piacciono le password facili da ricordare

Nonostante tutti i suggerimenti e gli allarmi sulla sicurezza informatica, la password preferita dagli utenti di tutto il mondo rimane proprio la parola ‘password‘.
Lo ha svelato l’elenco delle 25 parole chiave più comuni pubblicato come ogni anno dall’azienda Splashdata, che vede il podio invariato rispetto allo scorso anno e l’ingresso di alcune parole nuove come ‘Jesus‘ e ‘Ninja‘.
La classifica è stata ricavata da alcuni elenchi di password rubate pubblicate da alcuni hacker.
Dietro ‘password‘ si piazzano i forse ancora più semplici ‘123456‘ e ‘12345678‘, mentre al quarto posto sale l’altrettanto poco fantasiosa ‘abc123‘.
Fra le new entry oltre a ‘Jesus‘ ci sono ‘password1‘, ‘welcome‘ e ‘ninja‘: “Anche se ogni anno gli strumenti in mano agli hacker diventano sempre più sofisticati i ladri preferiscono sempre gli obiettivi facili – sottolinea Morgan Slain, di SplashData – basta un piccolo impegno in più nel trovare le password per aumentare di molto la sicurezza online“.
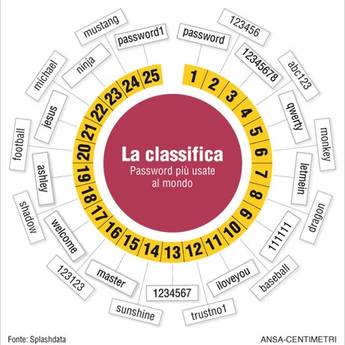
I suggerimenti dati dall’azienda per password più sicure sono sempre gli stessi dall’utilizzo di diversi tipi di caratteri al divieto di utilizzare la stessa parola chiave per diverse applicazioni.
Fonte: Il corriere della privacy
Per l’Fbi nessun volto è sconosciuto grazie a Facebook

Nell’ottobre del 2008 erano 10 miliardi, nel 2010 hanno superato i 250 miliardi e adesso hanno sfondato il tetto dei 400 miliardi. Parliamo delle fotografie digitali di Facebook, che ritraggono i 955 milioni di suoi utenti, ma anche loro amici o conoscenti. Impressionanti i numeri delle fotografie di cui dispone il famoso social network, a cui i servizi di intellicence (FBI compresa) possono accedere senza bisogno di chiedere prima l’ ”amicizia” ai diretti interessati.
La società di Mark Zuckerberg non è l’unica a celebrare l’album fotografico più ricco al mondo. Con Facebook hanno infatti motivo di esultare anche i servizi di intelligence di mezzo mondo.
A partire dall’americana National Security Agency, l’agenzia di spionaggio elettronico più potente della Terra. Che non deve certamente chiedere “amicizia” a nessuno per accedere a quelle foto. E che da anni ha un programma di riconoscimento facciale in grado di identificare automaticamente qualunque persona. Lo pubblicizza il suo stesso sito, pur tenendo segreto qualsiasi dettaglio.
Il Federal Bureau of Investigation (Fbi) è meno riservato: ha dichiarato apertamente di aver cominciato ad ampliare con fotografie elettroniche la propria bancadati di impronte digitali – l’Integrated Automated Fingerprint Idenfication System, o Iafis. Il Bureau ha anche riconosciuto di avere un’unità speciale, la Forensic Audio, Video and Image Analysis Unit, o Faviau, che sta sviluppando nuove tecnologie biometriche.
Il passo successivo sia per l’una che per l’altra agenzia di intelligence americana sarà di integrare quelle funzioni nelle strumentazioni di bordo degli “aeromobili a pilotaggio remoto”, i cosiddetti droni. Seppure si sia finora venuti a conoscenza del loro ruolo in operazioni militari, i droni sono utilizzati anche in campo civile. Non ci riferiamo soltanto al pattugliamento del confine con il Messico, ormai prassi consolidata del Dipartimento di Homeland Security. Ma a episodi come quello avvenuto nel Nord Dakota, dove un Predator è stato utilizzato dalle teste di cuoio statali per catturare sei membri della famiglia Brossart.
Dopo aver saputo di essere ricercati dalla polizia per un sospetto furto di bestiame, i sei si erano dati alla latitanza armati fino ai denti. E solo grazie all’occhio aereo del Predator la polizia è riuscita a individuarli e catturarli.
Ma è appena l’inizio. Secondo un rapporto pubblicato il 6 settembre scorso dall’ufficio studi del Congresso, «le varie agenzie federali hanno in programma di aumentare sensibilmente l’uso di veicoli a pilotaggio remoto». Sia nei cieli americani che in quelli stranieri.
Nel marzo 2002 John Poindexter, l’ex consigliere alla sicurezza di Ronald Reagan coinvolto nello scandalo Iran-Contras, propose all’allora direttore della Nsa Michael Hayden un super-programma di sorveglianza inteso a integrare comunicazioni con transazioni finanziarie e commerciali, intercettazioni telefoniche sia fisse che mobili e immagini elettroniche. Divenuta di dominio pubblico, la proposta fu ufficialmente accantonata.
In realtà quel sistema di sorveglianza globale della Nsa è vivo e vegeto. Anzi. «Sta crescendo ben oltre le aspettative di Poindexter ed è capace di raccogliere “detriti” digitali di ogni genere – email, sms, geo-ubicazione», sostiene Shane Harris, autore del libro Watchers: The Rise of America’s Surveillance State. «In un angolo recondito del deserto dello Utah la Nsa sta costruendo una struttura di 93mila metri quadri per le macchine e il personale che gestirà il tutto».
Per avere un’idea delle capacità del programma della Nsa basti pensare a quelle di FinSpy, una versione molto meno sofisticata e potente sviluppata da Gamma Group, una società di software britannica. Già acquistato dal governo del Turkmenistan, FinSpy è un cosiddetto spyware, cioè un software di spionaggio in grado di infiltrarsi nei computer e negli iPhone dei propri bersagli, riuscendo a intercettare – o addirittura ad attivare – l’invio di dati, immagini e comunicazioni verbali.
La potenziale invasività di queste tecnologie non preoccupa solo chi, come Human Rights Watch, ritiene che il regime turkmeno sia «uno dei più repressivi al mondo». Segnali di disagio arrivano dallo stesso Congresso americano. Nel luglio scorso il senatore democratico del Minnesota Al Franken ha presieduto un’udienza in cui si è discusso del rischio che il programma di riconoscimento facciale dell’Fbi violi il quarto emendamento della Costituzione , quello che protegge i cittadini da perquisizioni o indagini “immotivate”.
Ma Franken ha puntato il dito anche sul programma biometrico di Facebook. A preoccupare il senatore è in particolare il fatto che Facebook non chieda l’autorizzazione al “tagging” delle foto. Lo fa in automatico, a meno che l’utente non decida di tirarsi fuori. Nella sua deposizione il Privacy manager di Facebook Rob Sherman ha spiegato che «le persone vogliono far parte della comunità di Facebook per condividere informazioni tra loro. Chi non vuole condividere le foto ha l’opzione di escludere quella particolare funzione». Ma Franken è rimasto scettico: «Come possono gli utenti prendere una decisione ponderata se il fatto che usate tecnologie di riconoscimento facciale non è neppure pubblicizzato? Occorrono sei click per arrivare a scoprirlo».
Questa stessa problematica è stata sollevata anche in Europa. La piattaforma di cooperazione fra le autorità europee garanti della privacy, il Gruppo dell’articolo 29 sulla tutela dei dati, ha recentemente stabilito che «chi utilizza sistemi di riconoscimento facciale deve informare chiaramente gli utenti sulle caratteristiche del servizio… e ottenere il loro preventivo consenso in caso di taggatura».
Poiché la sede operativa europea di Facebook è in Irlanda, il garante di Dublino si è fatto carico di aprire un fascicolo sull’automatismo del tagging delle foto degli utenti. Facebook ha risposto sospendendo a partire dal primo luglio scorso la funzione automatica per tutti i nuovi utenti europei. Ma non ha fatto nulla per chi è membro da prima. E per questo a metà agosto il garante tedesco, Johannes Caspar, ha deciso di aprire un procedimento per violazione della privacy dei suoi cittadini. Caspar chiede che Facebook distrugga la sua intera collezione di fotografie di cittadini tedeschi finora accumulate e taggate.
Fonte: Il Sole 24 Ore del 16 settembre 2012
Conti correnti sorvegliati. Niente privacy da ottobre
La super-anagrafe contro gli evasori, che raccoglierà i dati dei conti correnti di tutti i cittadini, entro ottobre potrebbe entrare a regime.
L’agenzia delle Entrate si appresta infatti a sottoporre al Garante della privacy il lavoro fatto dopo che ad aprile l’allora presidente dell’Autorità Pizzetti aveva sollevato non poche perplessità sulla tenuta delle misure di sicurezza del mega-archivio.
«Giovedì – spiega il neopresidente dell’Authority, Antonello Soro – ho parlato con Attilio Befera (direttore delle Entrate, ndr) che mi ha annunciato l’invio, ai primi di settembre, del documento con le nuove procedure adottate a protezione dei file.
Ho preso l’impegno di un esame rapido, così che possa essere rispettato il calendario che l’Agenzia si era dato e che prevede di far partire la raccolta dei dati entro ottobre».
La sollecitudine del Garante si giustifica anche con l’urgenza di porre a disposizione del Fisco un nuovo strumento capace di far emergere il nero.
Strumento che, aggiunge Soro, «è il più efficace tra quelli messi in campo negli ultimi tempi. In linea generale ritengo che lo Stato debba essere molto sobrio nella raccolta delle informazioni dei cittadini, acquisendo solo quelle essenziali. In questo momento, però, siamo in emergenza. Perché l’evasione, quando ha dimensioni di tale portata, è un’emergenza. Non rappresenta un fenomeno confinabile in determinate categorie professionali o territoriali. È come un tumore che devasta ogni giorno il corpo del Paese e ne pregiudica la natura liberale».
Dunque, anche una così massiccia raccolta di informazioni come quella imposta dal decreto legge salva-Italia trova in simili circostanze una giustificazione. Certo, è necessario cercare un bilanciamento tra i vari diritti, quello della riservatezza e della giustizia fiscale. «Nel momento in cui l’equità fiscale – sottolinea Soro – viene brutalizzata dal sommerso, il Garante ha il dovere di trovare un equilibrio alto fra due necessità ineludibili: la lotta all’evasione e la difesa della privacy. Ed è fondamentale che le norme sulla riservatezza non siano percepite come ostacolo agli interventi contro gli evasori. Ne rappresentano, anzi, la precondizione, perché le misure di protezione che abbiamo richiesto permettono al nuovo database di funzionare senza falle, portando a compimento la missione affidatale».
Allo stesso tempo, puntualizza il neopresidente, «si deve far largo l’idea che il contrasto all’evasione non è un affare privato dei dirigenti del Fisco o di un particolare Governo, ma è un interesse collettivo. In questo senso, comincia a manifestarsi un cambiamento culturale».
Senza dover arrivare, come fanno in alcuni Paesi, a pubblicare sui giornali le foto degli evasori. «Il nostro ordinamento non lo consente e non spetta al Garante dire quali debbano essere le sanzioni nei confronti dell’evasione. Penso, però, che le forme di contrasto efficaci – afferma Soro – siano altre: molto probabilmente i grandi evasori hanno più paura di Serpico (l’archivio dell’anagrafe tributaria, ndr) che delle foto sui media».
E misure intermedie, come la pubblicazione online delle dichiarazioni dei redditi? «Non sono pregiudizialmente contrario all’idea di rendere i 730, all’interno di vincoli di garanzia e filtro, più accessibili. Il tentativo di qualche anno fa ha rappresentato una fuga in avanti. Il legislatore ha poi fatto non uno ma due passi indietro, prevedendo una normativa troppo restrittiva. Si tratta di trovare un’altra misura».
Fonte: Il Sole 24 Ore del 25 agosto 2012
Cassazione: sì alla telecamera all’ingresso del palazzo, non c’è la privacy
Non c’è violazione della privacy se un proprietario di un immobile, che non risulta un condominio, installa per la propria sicurezza un impianto di videosorveglianza che riprende anche gli altri abitanti del palazzo, in entrata e uscita dall’ingresso.
Questo perché lo spazio tra il cancello e l’ingresso, se visibile anche all’esterno, da altre persone, risulta un luogo dove non c’è riservatezza.
Lo rileva la Cassazione accogliendo il ricorso di un cittadino contro la sentenza del Tribunale di Messina che aveva fatto rimuovere le telecamere sul fabbricato di sua proprietà perché violavano la privacy degli altri inquilini.
Era stata la stessa nuora dell’uomo, un messinese, che viveva nell’immobile del suocero, a chiedere la rimozione delle telecamere perché non voleva essere ripresa.
In Tribunale il suocero aveva sostenuto l’esigenza di tenere le telecamere perché aveva subito intimidazioni e minacce e due anni prima dei malviventi avevano sparato sul palazzo.
Sempre secondo il suocero, l’immobile non costituiva un condominio essendo lui il proprietario in via esclusiva degli appartamenti e quindi non doveva chiedere l’autorizzazione.
Ma il giudice di merito aveva ritenuto che, poiché vi abitavano altre persone, le riprese costituivano una violazione.
Non così per la Prima Sezione Civile della Cassazione che, nella sentenza n.14346, chiarisce: anche se il fabbricato non è un condominio con `aree comuni´ (le quali non possono essere considerate «luoghi di privata dimora o domicilio»), «se l’azione, pur svolgendosi in luoghi di privata dimora, può essere liberamente osservata dagli estranei, senza ricorrere a particolari accorgimenti (nella specie si tratta dello spazio, esterno del fabbricato, intercorrente fra il cancello e il portone d’ingresso), il titolare del domicilio non può evidentemente accampare una pretesa alla riservatezza».
Fonte: La Stampa del 31 agosto 2012


